O que uma VPN muda por baixo da sua ferramenta de sincronização
Criptografar pacotes representa só parte do trabalho de um aplicativo de VPN. Assim que estabelece conexão, ele pode substituir o gateway padrão, injetar rotas rumo às redes privadas da empresa, redirecionar consultas DNS para servidores próprios e barrar qualquer tráfego fora do túnel. Qualquer um desses ajustes consegue travar um sincronizador, e o impacto exato depende das regras do perfil ativo, não do programa de sync.
- Rotas: o tráfego que ia direto ao roteador passa a seguir pelo gateway da VPN.
- Visibilidade da rede local: a LAN de casa ou do escritório pode deixar de ser acessível a partir do seu aparelho.
- Kill switch: uma regra que derruba tudo que sai do túnel, inclusive o tráfego local, se o enlace da VPN falhar.
- DNS: os nomes passam a ser resolvidos pelos servidores da VPN, e nomes internos e externos podem mudar.
- Proxy: perfis corporativos costumam empurrar um proxy que só alguns aplicativos respeitam.
- Uma vaga só: celulares normalmente aceitam apenas uma VPN ativa de cada vez, então uma segunda ferramenta de VPN substitui a primeira.
Split tunnel ou túnel completo: o que muda na sincronização
Numa configuração de túnel completo, absolutamente todos os pacotes gerados pela máquina saem através do gateway da VPN. Ferramentas baseadas na internet continuam operando porque o túnel alcança a rede externa, porém funções apoiadas na LAN física, a exemplo de achar outro computador vizinho, costumam parar.
Por sua vez, o modo split tunnel encaminha pelo túnel somente endereços determinados, tais como sub-redes corporativas. Nessa modalidade a descoberta local tem boa chance de continuar ativa, exceto quando a política barra tráfego na LAN ou quando alguma faixa interna da empresa coincide com os endereços usados no roteador de casa.
| Perfil | Ferramenta de LAN (LocalSend, pasta SMB) | Sincronização pela internet | O que verificar |
|---|---|---|---|
| Túnel completo | Costuma quebrar; a rota local foi substituída | Continua funcionando enquanto o túnel estiver ativo | O cliente permite acesso à rede local? |
| Túnel completo + kill switch | Tipicamente inacessível por desenho | Só funciona com o túnel ativo | A regra do kill switch derruba o tráfego da LAN? |
| Split tunnel | Pode sobreviver | Continua funcionando | As rotas das sub-redes da empresa coincidem com a faixa da sua LAN? |
| VPN corporativa com proxy | Fora do que a política documenta | Precisa do proxy ou de um host liberado | Quais hosts podem ser acessados de saída? |
| VPN em malha (Tailscale) | Funciona nos endereços da rede sobreposta | Funciona | Há outra VPN rodando ao lado? |
Como as ferramentas mais comuns se comportam com VPN ligada
| Ferramenta | Modelo de rede | Com outra VPN ativa | Principal ponto de falha |
|---|---|---|---|
| Foldpair | As pastas escolhidas viajam por um relay ao qual os dois computadores se conectam, então podem estar em redes diferentes. | Convive com a VPN que você já usa; o fluxo normal não tem nenhuma etapa própria para VPN. | A rede recusa a conexão com o relay. Mande um arquivo descartável pelo seu próprio perfil para descobrir. |
| LocalSend | De aparelho a aparelho em uma rede local; o site afirma que ele não serve para uso pela internet. | Só se a VPN deixar a LAN acessível e liberar o tráfego do LocalSend. | Túnel completo, kill switch, SSID de visitantes isolado ou firewall do host escondem os vizinhos. |
| Syncthing | Tenta primeiro um enlace direto, pode recorrer a relays da comunidade e aceita proxies SOCKS5, HTTP ou HTTPS. | Pode funcionar direto; talvez seja preciso configurar um relay ou proxy. | Política que bloqueia a descoberta, o tráfego direto, os relays ou a rota do proxy. |
| Dropbox | Fala com a nuvem dele pela internet e deixa o app de desktop usar um proxy. | Em geral tudo bem numa VPN de consumo; uma rede gerenciada pode exigir exceção de firewall ou proxy. | Software de segurança ou política da empresa cortando o app. |
| Tailscale | É uma VPN em malha, ou seja, a própria camada de rede. | Às vezes; o FAQ dele diz que a maioria das combinações com uma segunda VPN exige uma solução alternativa. | Regras de firewall conflitantes, apenas uma VPN ativa de cada vez nos celulares, tratamento de DNS ou sobreposição com 100.64.0.0/10, o bloco que o Tailscale distribui. |
Encare a tabela acima como síntese da documentação publicada por cada projeto, nunca como comparativo de velocidade. Na prática, quase todo contratempo nasce nos pontos listados na coluna final.
Por que ferramentas de descoberta na LAN falham com VPN
Programas nos moldes do LocalSend descobrem máquinas próximas emitindo avisos diretamente na rede local. Caso uma VPN em túnel completo assuma a rota padrão, ou caso um kill switch descarte pacotes locais, tais avisos jamais tocam o outro dispositivo. Redes Wi-Fi de visitantes com isolamento entre clientes causam idêntico bloqueio mesmo sem VPN ligada, já que proíbem conversa direta entre aparelhos conectados ao mesmo SSID.
O repositório do próprio LocalSend lista as portas que ele usa e avisa sobre o isolamento do ponto de acesso, então o limite está documentado. Há uma explicação mais longa em por que o LocalSend não funciona pela internet.
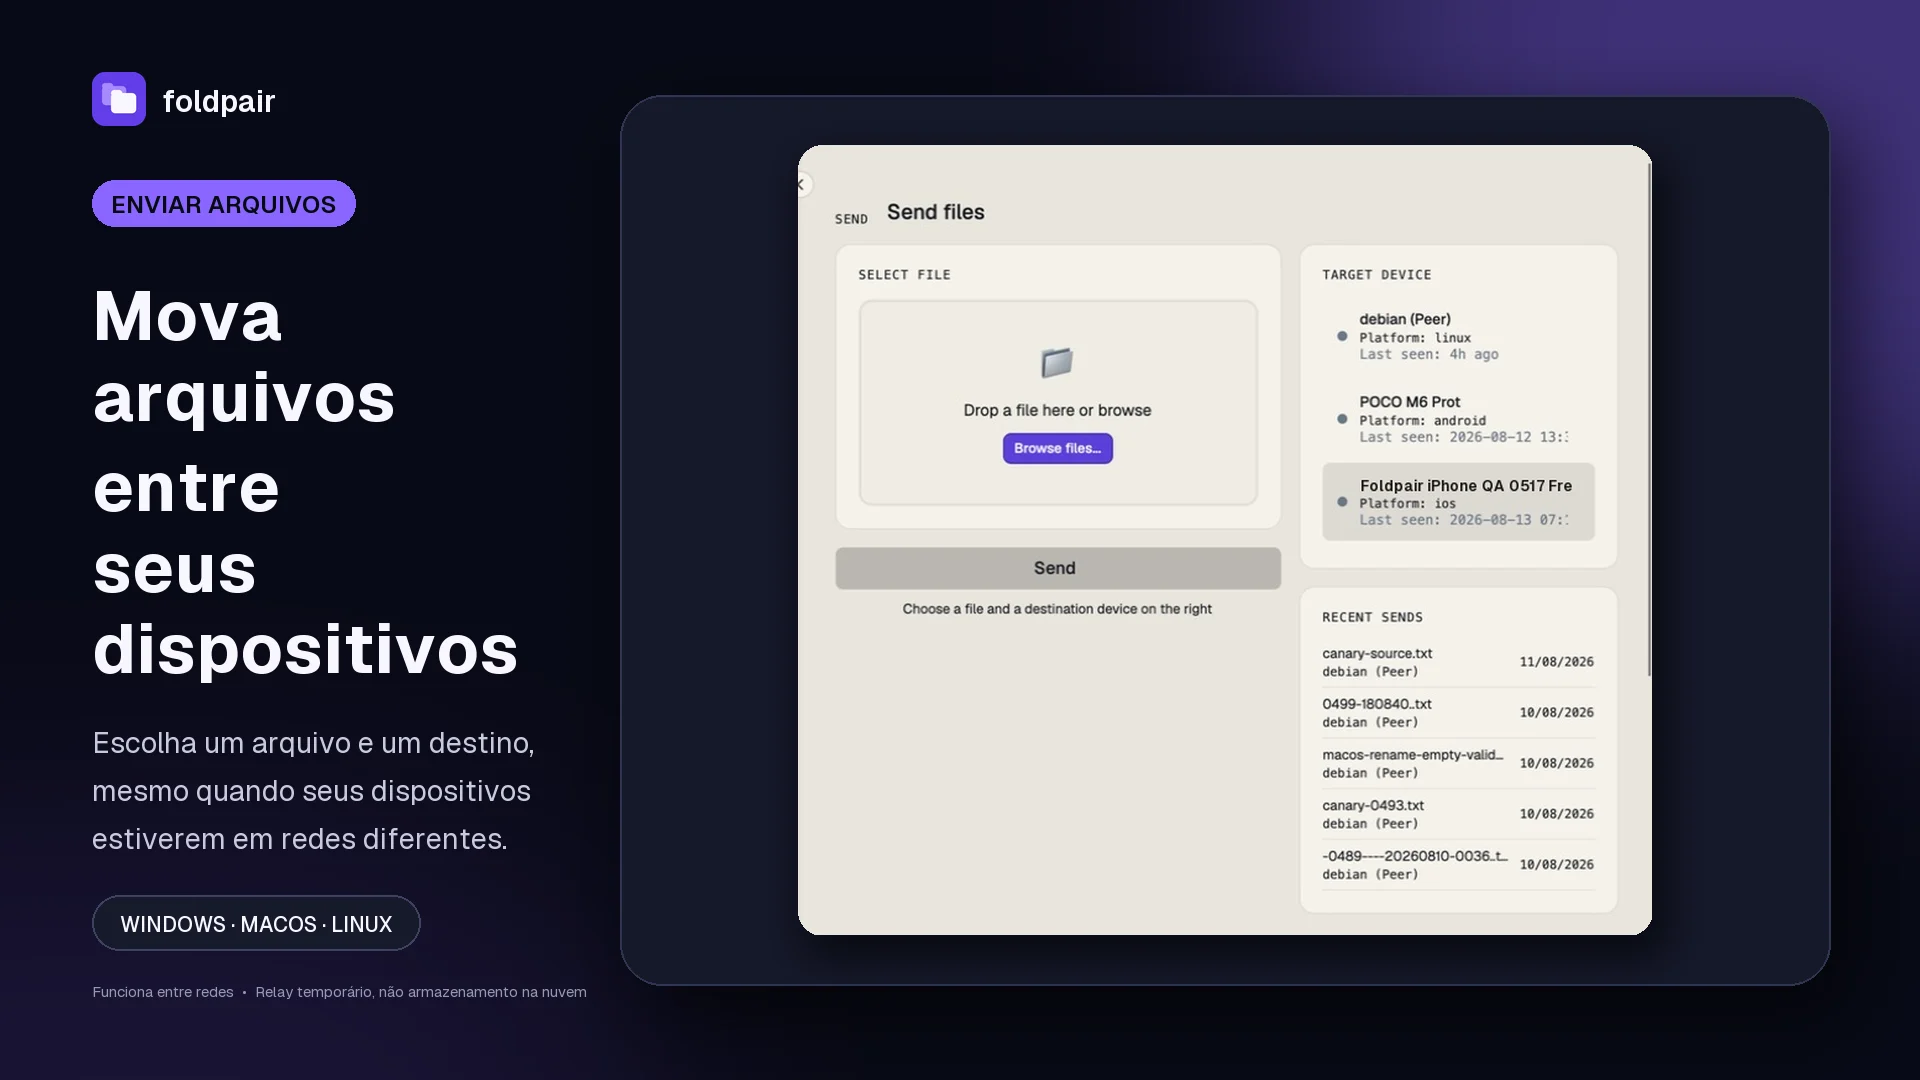
Por que uma conexão via relay foge do problema das rotas
Enquanto aplicativos locais exigem caminho direto até a máquina ao lado, soluções baseadas em relay só precisam alcançar esse servidor externo, gerando tráfego comum de internet igualzinho ao que uma VPN de túnel completo já encaminha. Justamente por isso o Foldpair atende aparelhos em redes separadas e convive sem atrito com a VPN instalada no seu computador.
Nos diretórios protegidos por criptografia de ponta a ponta, o conteúdo recebe cifra AES-256-GCM no próprio aparelho antes da saída. Em seguida o TLS blinda o canal de transporte, fazendo com que o relay carregue somente texto cifrado enquanto as chaves permanecem nos seus dispositivos; ao servidor restam visíveis apenas tamanhos e nomes de arquivos.
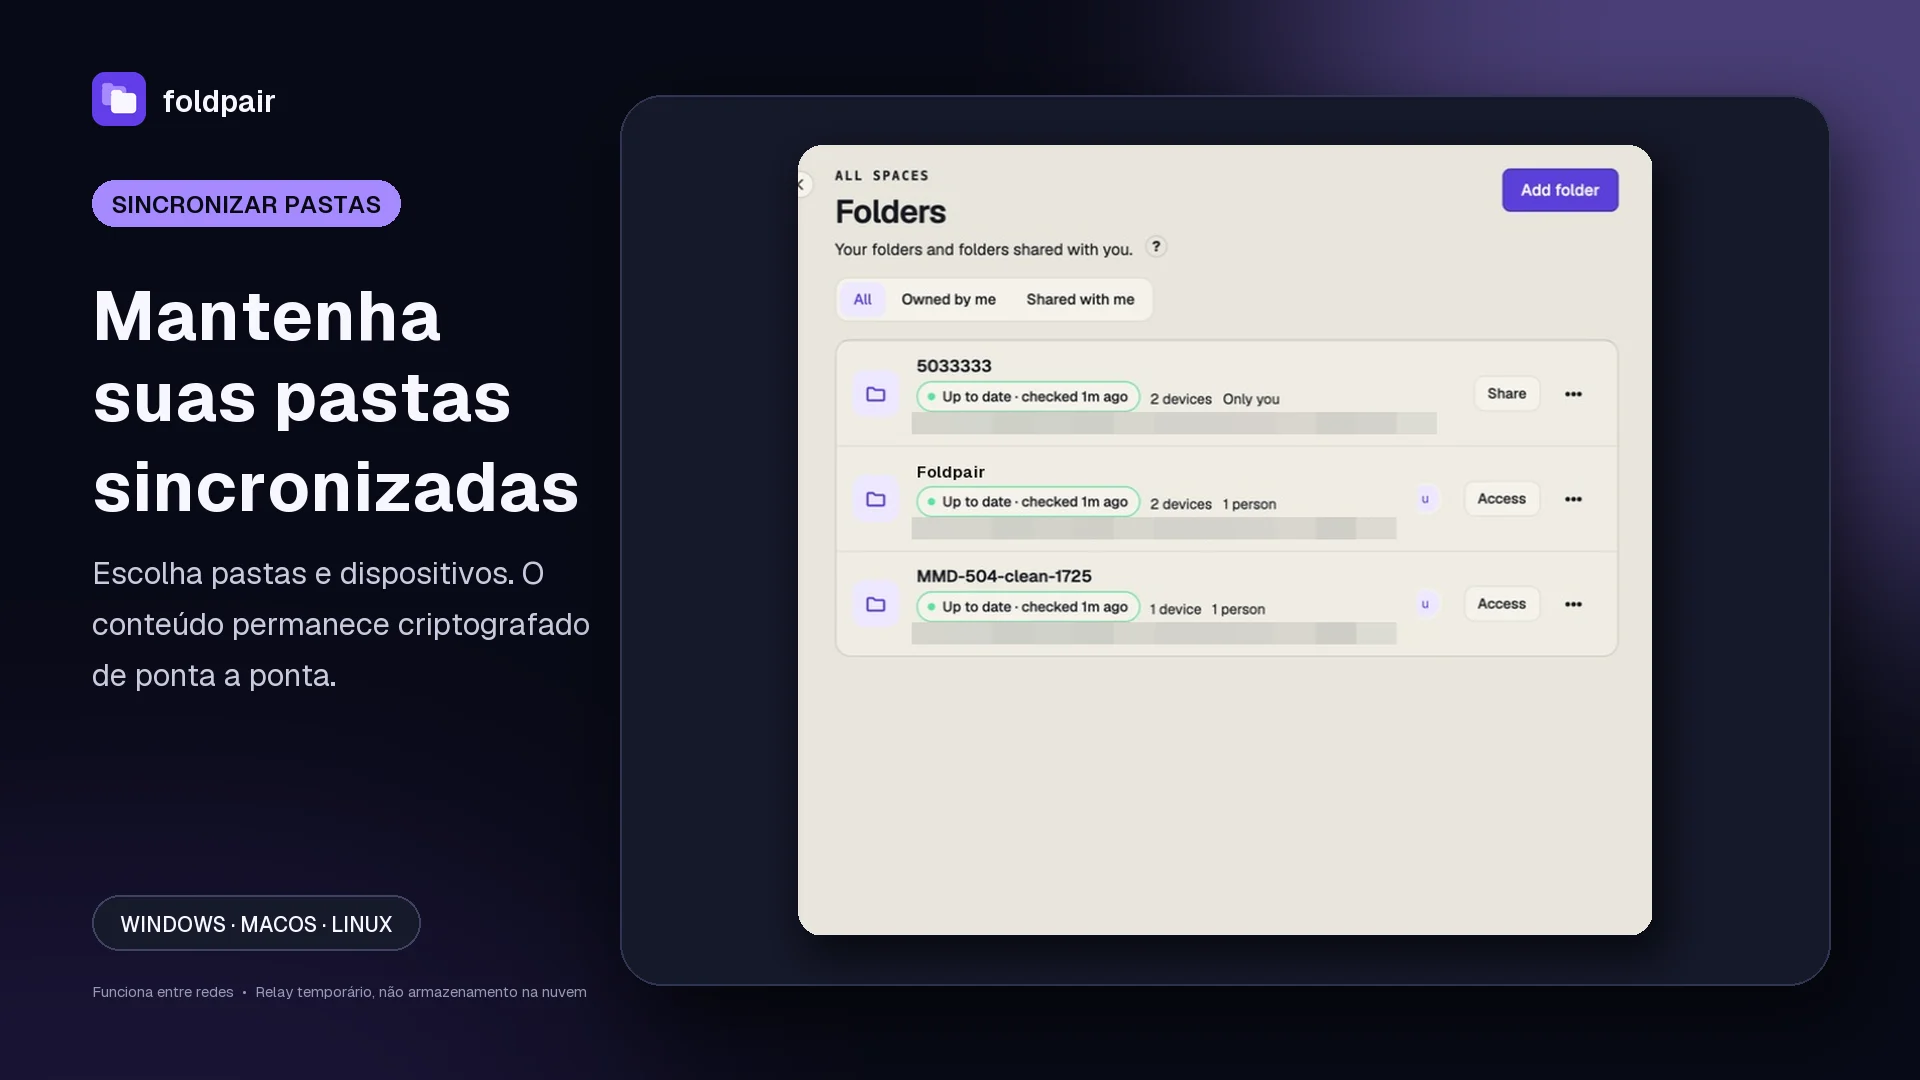
Quando a máquina destinatária está desligada no instante da edição, os pacotes cifrados aguardam no relay e descem assim que ela reconecta.
VPN do trabalho e notebooks gerenciados
Em máquinas administradas pela empresa, quase nunca cabe ao usuário escolher os ajustes da VPN. A equipe de TI pode obrigar o uso de túnel completo, ativar kill switch, forçar resolução DNS interna, inspecionar sessões TLS no meio do caminho ou liberar acesso somente a uma lista restrita de domínios. Qualquer trava dessas basta para barrar um aplicativo que roda sem tropeços em casa, mesmo quando o navegador abre páginas normalmente.
- Pergunte à TI qual tipo de túnel o seu perfil usa e se a rede local continua acessível.
- Pergunte se há lista de liberação ou proxy para nomes de host desconhecidos.
- Não instale uma segunda VPN nem altere proxy ou DNS por conta própria; peça a aprovação da mudança exata.
- Separe arquivos pessoais e da empresa e sincronize só o que você pode mover legalmente.
Do sintoma à solução
| Sintoma | Causa provável | Solução |
|---|---|---|
| Os pares somem assim que a VPN conecta | O túnel completo substituiu a rota local | Mude o perfil para split tunnel ou use uma ferramenta baseada em relay |
| Funciona com a VPN desligada e falha com ela ligada | Kill switch ou firewall derruba o tráfego da LAN | Permita o acesso à rede local no cliente de VPN |
| O navegador funciona, mas o cliente de sincronização não conecta | Proxy ou lista de liberação no perfil | Peça à TI para liberar o host do serviço |
| A sincronização só falha depois de instalar uma segunda VPN | Uma VPN ativa por vez, ou faixas de endereço sobrepostas | Desconecte uma delas ou use um modo de coexistência documentado |
| Os nomes deixam de ser resolvidos | DNS empurrado pela VPN | Teste com um endereço conhecido e depois fale com o administrador da VPN |
Teste a sincronização com a sua VPN em cinco passos
- Baixe o Foldpair nos dois computadores e entre com a mesma conta.
- Ligue a VPN onde você precisa dela, com o perfil do seu dia a dia.
- Pareie os computadores com Adicionar outro dispositivo e depois adicione uma pasta de teste pequena.
- Coloque um arquivo pequeno na pasta e confirme que ele aparece no outro computador.
- Se falhar, anote se a VPN é de túnel completo ou split e pergunte à TI sobre o acesso ao serviço antes de mudar qualquer coisa.
Durante o teste, guarde uma cópia à parte do que não dá para refazer; a sincronização de pastas também leva as exclusões.
Que ferramenta usar quando há uma VPN no caminho
- LAN doméstica limpa, sem VPN: uma ferramenta de LAN serve.
- Túnel completo, Wi-Fi de visitantes ou uma segunda rede: uma ferramenta baseada em relay, que é o caso para o qual o Foldpair foi feito.
- Já está numa VPN em malha: a rede sobreposta pode já resolver.
- Rede corporativa rígida: confirme a política antes de instalar qualquer coisa.
Perguntas frequentes
A sincronização de pastas funciona com WireGuard ou NordVPN ligado?
A sincronização pela internet em geral continua funcionando numa VPN de túnel completo, porque o túnel chega à internet. As ferramentas de descoberta na LAN costumam quebrar. O Foldpair convive com uma VPN que você já use; teste um arquivo pequeno pelo seu próprio perfil.
Por que o LocalSend para de funcionar quando minha VPN está ligada?
O LocalSend depende da rede local. Um túnel completo ou um kill switch pode eliminar o acesso local, e os aparelhos deixam de se ver.
Split tunnel ou túnel completo: qual é melhor para sincronizar?
O split tunnel mantém as rotas locais, o que ajuda as ferramentas de LAN. O túnel completo protege você em Wi-Fi público ao custo de esconder a LAN.
Posso rodar o Tailscale junto com outra VPN?
O Tailscale documenta que a maioria das combinações exige uma solução alternativa, e os celulares normalmente aceitam apenas uma VPN ativa de cada vez.
Um proxy corporativo bloqueia o Foldpair?
Possivelmente. Regras de proxy e de lista de liberação variam de empresa para empresa e não constam na nossa documentação; pergunte à TI e teste com um arquivo pequeno.
O relay consegue ver meus arquivos?
Ele não abre o conteúdo criptografado dos arquivos, mas vê nomes e tamanhos.
Método e limites
As afirmações sobre outras ferramentas se apoiam na documentação publicada por cada fabricante, consultada em 14 de outubro de 2026. As sobre o Foldpair se apoiam nos nossos fatos aprovados do produto, revisados em novembro de 2026. Clientes de VPN variam e redes gerenciadas variam mais ainda, então o seu próprio perfil tem a palavra final.
Guias e comparações relacionados
Fontes e leituras relacionadas
- Repositório oficial do LocalSend (em inglês) — repositório do projeto: desenho para rede local, portas necessárias e o alerta sobre isolamento do ponto de acesso; consultado em 14 de outubro de 2026.
- Site oficial do LocalSend (em inglês) — declarações do projeto sobre Wi-Fi local, operação offline, criptografia, uso sem conta e lista de plataformas; consultado em 14 de outubro de 2026.
- Syncthing: uso de proxies (em inglês) — como o Syncthing funciona com proxies SOCKS5, HTTP e HTTPS e os limites que ele lista; consultado em 14 de outubro de 2026.
- Syncthing: relays (em inglês) — quando o Syncthing recorre a relays e por que esse caminho é mais lento; consultado em 14 de outubro de 2026.
- Dropbox: conectar o app de desktop a um proxy (em inglês) — opções de proxy do app de desktop do Dropbox, automáticas e manuais; consultado em 14 de outubro de 2026.
- Dropbox: permissões de firewall e segurança (em inglês) — aviso do Dropbox de que firewalls e software de segurança podem atrapalhar o login e a sincronização; consultado em 14 de outubro de 2026.
- Tailscale: posso usar junto com outras VPNs? (em inglês) — FAQ do Tailscale sobre rodar ao lado de outra VPN: conflitos, limite de uma VPN nos celulares, alternativas; consultado em 14 de outubro de 2026.
- Tailscale: uso com o seu firewall (em inglês) — página do Tailscale sobre firewalls: caminhos diretos, relays entre pares, DERP e limites conhecidos; consultado em 14 de outubro de 2026.