Welches VPN-Profil läuft bei Ihnen, und was ändert es?
| Profil | LAN-Werkzeug (LocalSend, SMB-Freigabe) | Internetbasierter Sync | Was zu prüfen ist |
|---|---|---|---|
| Full Tunnel | Bricht oft ab, die lokale Route wurde ersetzt | Läuft weiter, solange der Tunnel steht | Ist der Zugriff aufs lokale Netz im Client erlaubt? |
| Full Tunnel mit Kill Switch | Meist bewusst nicht erreichbar | Läuft nur bei bestehendem Tunnel | Verwirft die Kill-Switch-Regel LAN-Verkehr? |
| Split Tunnel | Kann überleben | Läuft weiter | Überschneiden sich Firmen-Subnetze mit Ihrem LAN-Bereich? |
| Firmen-VPN mit Proxy | Von der Richtlinie nicht abgedeckt | Braucht den Proxy oder einen freigegebenen Host | Welche Hosts darf der Rechner nach außen erreichen? |
| Mesh-VPN (Tailscale) | Funktioniert auf den Overlay-Adressen | Funktioniert | Läuft daneben noch ein anderes VPN? |
Ein VPN-Programm erledigt weit mehr als reine Leitungsverschlüsselung: Beim Aufbau der Verbindung tauscht es oft das Standardgateway aus, trägt Routen für interne Firmennetze ein, lenkt DNS-Anfragen auf eigene Server um und blockiert sämtlichen Verkehr am Tunnel vorbei. Jeder einzelne Eingriff kann Synchronisierungsdienste ausbremsen – ausschlaggebend ist dabei das jeweilige VPN-Profil, nicht das Sync-Programm selbst.
- Routen: Verkehr, der bisher direkt zum Router ging, läuft nun über das VPN-Gateway.
- Sicht aufs lokale Netz: Das Heim- oder Büro-LAN ist vom Gerät aus womöglich nicht mehr erreichbar.
- Kill Switch: eine Regel, die bei wackeliger VPN-Verbindung alles außerhalb des Tunnels verwirft, auch lokalen Verkehr.
- DNS: Namen werden über die VPN-Server aufgelöst, interne und externe Namen können sich ändern.
- Proxy: Firmenprofile setzen oft einen Proxy, den nur manche Anwendungen beachten.
- Nur ein Platz: Smartphones erlauben meist ein aktives VPN, ein zweites ersetzt das erste.
Full Tunnel und Split Tunnel beim Datei-Sync
Bei einem Full-Tunnel-VPN wandert ausnahmslos jedes Datenpaket des Rechners durch das VPN-Gateway. Dienste auf Internetbasis arbeiten normal weiter, da der Tunnel ins Netz hinausführt; Funktionen mit direktem LAN-Bezug – etwa das Aufspüren benachbarter Geräte im selben Raum – versagen hingegen oft.
Ein Split-Tunnel-VPN schickt demgegenüber bloß ausgewählte Zielbereiche wie etwa interne Unternehmensnetze durch den Tunnel. Lokale Geräteerkennung bleibt damit meist erhalten, sofern das Profil den LAN-Zugriff nicht eigens unterbindet oder sich ein Adressbereich der Firma mit Ihrem privaten Heimnetz überlappt.
So kommen gängige Werkzeuge mit aktivem VPN zurecht
| Werkzeug | Netzmodell | Mit einem anderen aktiven VPN | Typische Fehlerursache |
|---|---|---|---|
| Foldpair | Ausgewählte Ordner laufen über ein Relay, mit dem sich beide Rechner verbinden, sie dürfen also in verschiedenen Netzen stehen. | Kompatibel mit einem VPN, das Sie bereits betreiben; der normale Ablauf hat keinen VPN-spezifischen Schritt. | Das Netz verweigert die Verbindung zum Relay. Schicken Sie eine Wegwerfdatei durch Ihr eigenes Profil, um das zu klären. |
| LocalSend | Gerät zu Gerät in einem lokalen Netz; laut Website nicht für den Einsatz übers Internet gedacht. | Nur wenn das VPN das LAN erreichbar lässt und LocalSend-Verkehr durchlässt. | Full Tunnel, Kill Switch, isoliertes Gast-WLAN oder Host-Firewall verbergen die Nachbarn. |
| Syncthing | Versucht zuerst eine direkte Verbindung, kann auf Community-Relays ausweichen und unterstützt SOCKS5-, HTTP- und HTTPS-Proxys. | Kann direkt funktionieren; eventuell müssen Sie Relay oder Proxy einrichten. | Richtlinien, die Erkennung, Direktverkehr, Relays oder die Proxy-Route sperren. |
| Dropbox | Spricht über das Internet mit der eigenen Cloud und lässt die Desktop-App einen Proxy nutzen. | Bei Consumer-VPNs meist unproblematisch; ein verwaltetes Netz verlangt womöglich eine Firewall- oder Proxy-Ausnahme. | Sicherheitssoftware oder Firmenrichtlinie schneidet die App ab. |
| Tailscale | Ein Mesh-VPN, also selbst die Netzwerkschicht. | Manchmal; laut FAQ brauchen die meisten Kombinationen mit einem zweiten VPN eine Zwischenlösung. | Kollidierende Firewall-Regeln, nur ein aktives VPN auf Smartphones, DNS-Behandlung oder Überschneidung mit 100.64.0.0/10, dem Block, den Tailscale vergibt. |
Lesen Sie das als Zusammenfassung dessen, was jeder Anbieter dokumentiert, nicht als Geschwindigkeitstest. In der letzten Spalte beginnt meist der Ärger.
Warum LAN-Werkzeuge bei aktivem VPN scheitern
Werkzeuge wie LocalSend spüren Gegenstellen auf, indem sie Suchmeldungen ins lokale Subnetz schicken. Überschreibt ein Full-Tunnel-VPN die lokale Route oder verwirft ein aktiver Kill Switch solchen Verkehr, erreichen diese Pakete das Nachbargerät nie. Zum gleichen Effekt führt übrigens ein Gäste-WLAN mit aktivierter Client-Isolation ganz ohne VPN: Funkteilnehmer derselben SSID dürfen dort schlicht nicht direkt miteinander sprechen.
Das LocalSend-Repository nennt die verwendeten Ports und warnt vor der Isolation von Access Points; die Grenze ist also dokumentiert. Eine ausführlichere Erklärung finden Sie unter warum LocalSend nicht übers Internet funktioniert.
Warum eine Relay-Verbindung das Routenproblem umgeht
Wer Nachbargeräte direkt ansprechen will, benötigt zwingend einen lokalen Pfad dorthin. Baut eine App hingegen ausgehende Verbindungen zu einem Relay auf, genügt normaler Internetzugang – genau jene Verkehrsart, die ein Full-Tunnel-VPN ohnehin weiterleitet. Aus diesem Grund eignet sich Foldpair für Rechner in getrennten Netzen und verträgt sich mit einem bereits aktiven VPN.
Ist für ein Verzeichnis die Ende-zu-Ende-Verschlüsselung aktiv, versiegelt Ihr eigener Computer die Dateien vorab per AES-256-GCM. Den Leitungsweg sichert zusätzlich TLS, über das Relay läuft ausschließlich Chiffretext, und das Schlüsselmaterial bleibt auf Ihren Endgeräten. Sichtbar sind für das Relay lediglich Dateinamen und Dateigrößen.
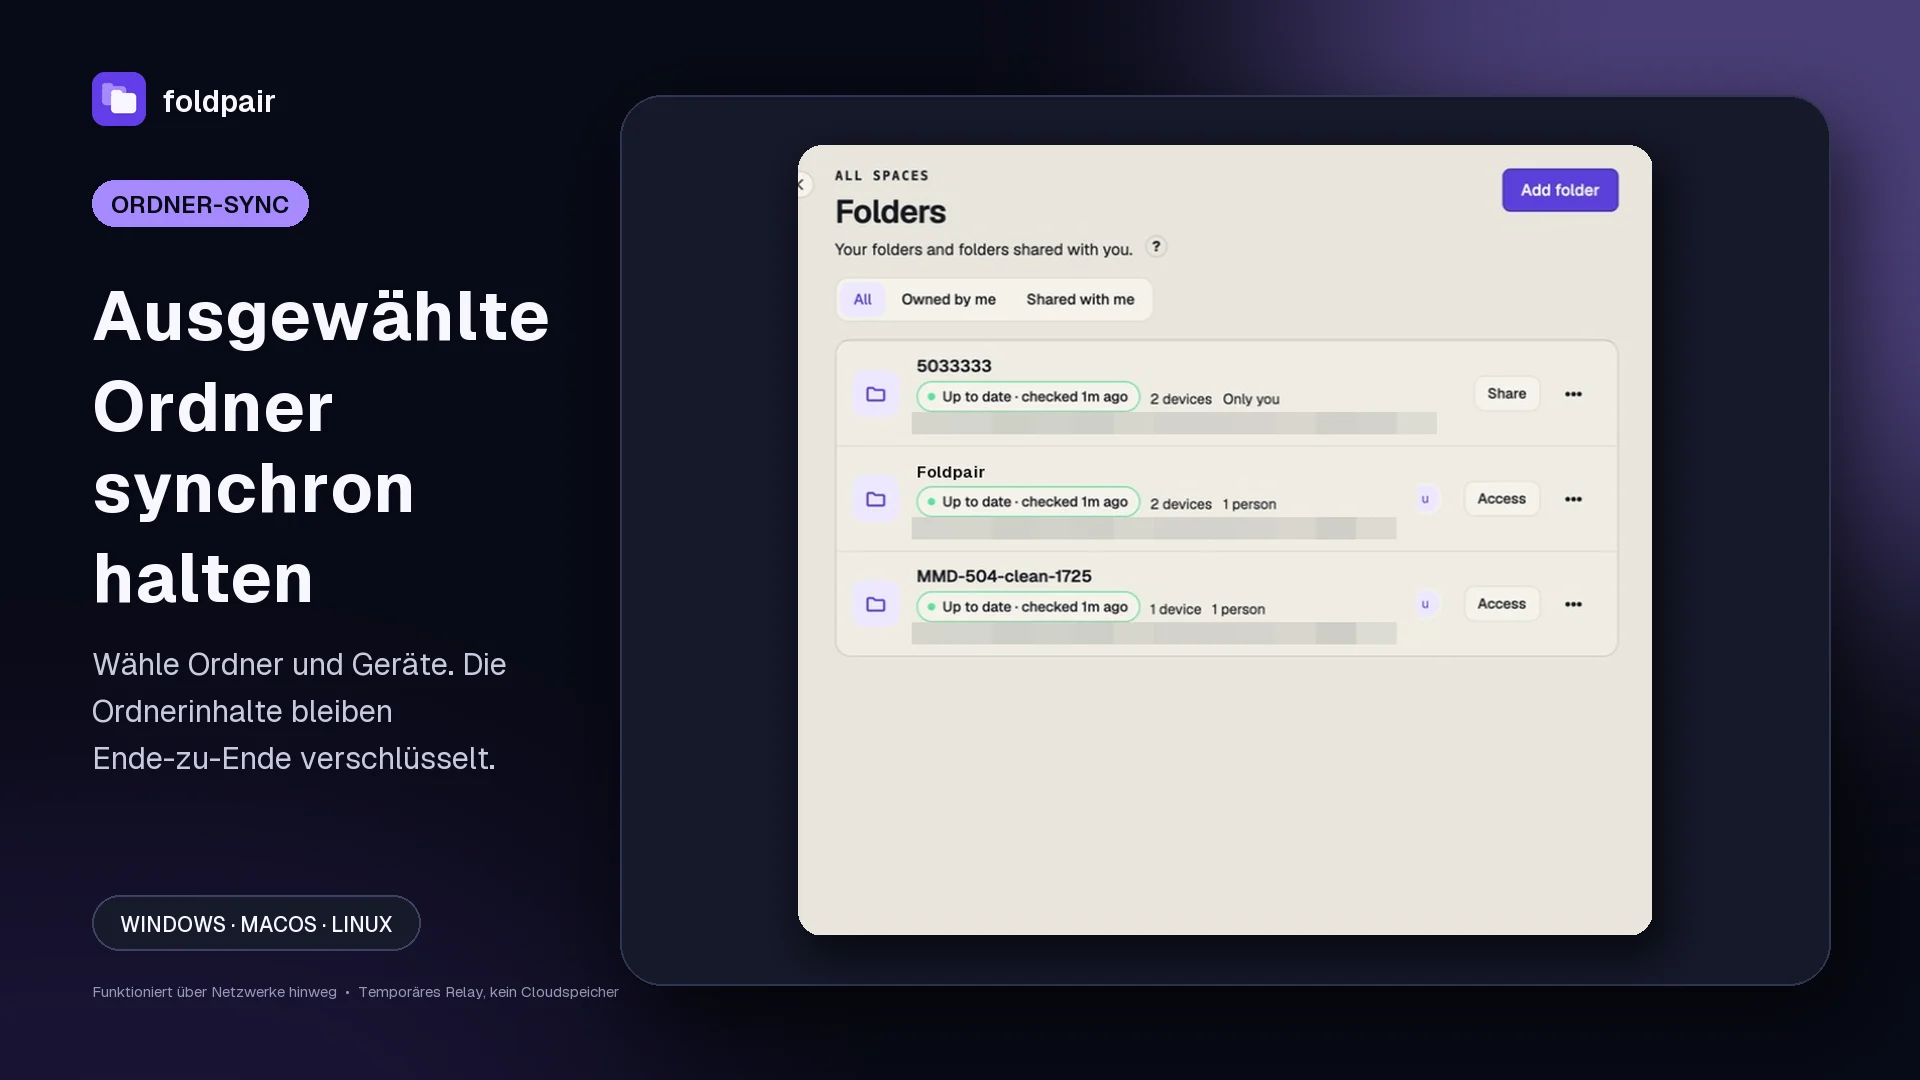
Ist der Empfängerrechner offline, warten die Änderungen als Chiffretext auf dem Relay und werden übergeben, sobald er zurück ist.
Firmen-VPN und verwaltete Laptops
Auf dienstlichen Notebooks lässt sich das VPN-Profil meist nicht selbst anpassen. Oft erzwingt die IT-Abteilung einen Full Tunnel samt Kill Switch, biegt DNS auf interne Resolver um, bricht TLS-Verbindungen zur Prüfung auf oder gibt nur wenige Zielhosts frei. Jede dieser Vorgaben kann ein zu Hause klaglos laufendes Programm blockieren, während gewöhnliche Websites im Browser problemlos laden.
- Fragen Sie die IT, welchen Tunneltyp Ihr Profil nutzt und ob das lokale Netz erreichbar bleibt.
- Fragen Sie, ob für unbekannte Hostnamen eine Positivliste oder ein Proxy gilt.
- Installieren Sie kein zweites VPN und ändern Sie Proxy- oder DNS-Einstellungen nicht auf eigene Faust; lassen Sie die genaue Änderung genehmigen.
- Trennen Sie private und dienstliche Dateien und synchronisieren Sie nur, was Sie rechtlich verschieben dürfen.
Von Symptom zur Lösung
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Gegenstellen verschwinden, sobald das VPN verbindet | Full Tunnel hat die lokale Route ersetzt | Profil auf Split Tunnel umstellen oder ein relaisbasiertes Werkzeug nutzen |
| Mit VPN aus alles gut, mit VPN an Fehler | Kill Switch oder Firewall verwirft LAN-Verkehr | Zugriff aufs lokale Netz im VPN-Client erlauben |
| Browser geht, Sync-Client verbindet nicht | Proxy oder Positivliste im Profil | Die IT bitten, den Dienst-Host freizugeben |
| Sync scheitert erst nach Installation eines zweiten VPN | Nur ein aktives VPN gleichzeitig oder überlappende Adressbereiche | Eines trennen oder einen dokumentierten Koexistenzmodus nutzen |
| Namen lösen nicht mehr auf | Vom VPN vorgegebenes DNS | Mit einer bekannten Adresse testen, dann den VPN-Admin fragen |
In fünf Schritten Sync unter Ihrem VPN testen
- Foldpair herunterladen und auf beiden Rechnern mit einem Konto anmelden.
- Das VPN dort einschalten, wo Sie es brauchen, mit Ihrem Alltagsprofil.
- Die Rechner über „Weiteres Gerät hinzufügen“ koppeln und einen kleinen Testordner anlegen.
- Eine kleine Datei in den Ordner legen und prüfen, ob sie auf dem anderen Rechner erscheint.
- Scheitert es, notieren Sie, ob das VPN Full oder Split Tunnel nutzt, und fragen Sie die IT nach dem Zugriff auf den Dienst, bevor Sie etwas ändern.
Halten Sie während des Tests ein getrenntes Backup unersetzlicher Daten bereit; der Ordnerabgleich überträgt auch Löschungen.
Welches Werkzeug, wenn ein VPN im Spiel ist
- Sauberes Heim-LAN ohne VPN: Ein LAN-Werkzeug genügt.
- Full Tunnel, Gast-WLAN oder ein zweites Netz: ein relaisbasiertes Werkzeug, genau der Fall, für den Foldpair gebaut ist.
- Schon im Mesh-VPN: Ihr Overlay löst es womöglich bereits.
- Strenges Firmennetz: Klären Sie die Richtlinie, bevor Sie etwas installieren.
Häufige Fragen
Funktioniert Ordner-Sync mit aktivem WireGuard oder NordVPN?
Sync über das Internet läuft durch ein Full-Tunnel-VPN im Allgemeinen weiter, weil der Tunnel ins Internet reicht. LAN-Erkennung bricht dagegen oft weg. Foldpair ist mit einem vorhandenen VPN kompatibel; testen Sie eine kleine Datei durch Ihr eigenes Profil.
Warum hört LocalSend bei eingeschaltetem VPN auf zu funktionieren?
LocalSend setzt auf das lokale Netz. Ein Full Tunnel oder Kill Switch kann die lokale Erreichbarkeit entfernen, sodass sich die Geräte nicht mehr sehen.
Ist Split Tunnel oder Full Tunnel besser für Sync?
Split Tunnel lässt lokale Routen bestehen, was LAN-Werkzeugen hilft. Full Tunnel schützt Sie im öffentlichen WLAN, verbirgt dafür aber das LAN.
Kann ich Tailscale und ein anderes VPN gleichzeitig betreiben?
Tailscale dokumentiert, dass die meisten Kombinationen eine Zwischenlösung brauchen, und Smartphones erlauben meist ein aktives VPN.
Blockiert ein Firmen-Proxy Foldpair?
Möglicherweise. Proxy- und Positivlisten-Regeln unterscheiden sich je Unternehmen und stehen nicht in unserer Dokumentation; fragen Sie die IT und testen Sie mit einer kleinen Datei.
Kann das Relay meine Dateien sehen?
Den Inhalt verschlüsselter Dateien kann es nicht öffnen, Dateinamen und Größen aber sieht es.
Methode und Grenzen
Aussagen zu anderen Werkzeugen beruhen auf der jeweils veröffentlichten Dokumentation der Anbieter, abgerufen am 14. Oktober 2026. Aussagen zu Foldpair beruhen auf unseren freigegebenen Produktfakten, geprüft im November 2026. VPN-Clients unterscheiden sich, verwaltete Netze noch mehr; das letzte Wort hat daher Ihr eigenes Profil.
Verwandte Anleitungen und Vergleiche
Quellen und weiterführende Inhalte
- LocalSend: offizielles Repository (englisch) — Ports und Warnhinweis zur Access-Point-Isolation; geprüft am 14. Oktober 2026.
- LocalSend: offizielle Website (englisch) — Aussagen des Projekts zum Einsatz im lokalen Netz; geprüft am 14. Oktober 2026.
- Syncthing: Proxys verwenden (englisch) — unterstützte Proxy-Arten SOCKS5, HTTP und HTTPS; geprüft am 14. Oktober 2026.
- Syncthing: Relaying (englisch) — Rückfall auf Community-Relays bei fehlender Direktverbindung; geprüft am 14. Oktober 2026.
- Dropbox: Desktop-App mit Proxy-Server verbinden (englisch) — Proxy-Einstellungen der Desktop-App; geprüft am 14. Oktober 2026.
- Dropbox: Firewall- und Sicherheitsfreigaben (englisch) — Hinweise zu Firewall und Sicherheitssoftware; geprüft am 14. Oktober 2026.
- Tailscale: Parallel zu anderen VPNs nutzen? (englisch) — Antwort der FAQ zur Koexistenz mit einem zweiten VPN; geprüft am 14. Oktober 2026.
- Tailscale: Zusammenspiel mit Firewalls (englisch) — Firewall-Regeln und Hinweise zum Betrieb; geprüft am 14. Oktober 2026.