Ce qu'un VPN modifie sous votre outil de synchro
Le rôle d'un client VPN dépasse largement le simple chiffrement de la liaison. Dès l'ouverture du tunnel, il peut substituer sa propre passerelle par défaut, injecter des routes vers les sous-réseaux internes de l'entreprise, rediriger les requêtes DNS vers un résolveur dédié et verrouiller tout trafic hors tunnel. Chacun de ces mécanismes suffit à entraver un logiciel de synchronisation, et tout dépend de la politique du profil VPN plutôt que de l'outil de synchro.
- Routes : le trafic qui allait droit à la box passe désormais par la passerelle du VPN.
- Visibilité du réseau local : le réseau domestique ou du bureau peut devenir inaccessible depuis votre appareil.
- Kill switch : une règle qui coupe tout ce qui sort du tunnel, trafic local compris, si la liaison VPN faiblit.
- DNS : les noms sont résolus par les serveurs du VPN, ce qui peut changer les noms internes et externes.
- Proxy : les profils d'entreprise imposent souvent un proxy que seules certaines applications respectent.
- Un seul emplacement : sur téléphone, un seul VPN est généralement actif à la fois ; un second outil VPN remplace le premier.
Split tunnel ou full tunnel pour la synchro de fichiers
En mode full tunnel, la totalité des paquets émis par le poste transite par la passerelle VPN. Une synchronisation passant par Internet continue alors de fonctionner puisque le tunnel débouche sur le réseau mondial ; en revanche, tout ce qui repose sur le LAN physique — comme la découverte d'une machine voisine — cesse bien souvent de répondre.
À l'inverse, un profil en split tunnel n'achemine dans le tunnel qu'une sélection de cibles, typiquement les plages internes de l'organisation. La découverte sur le réseau local conserve alors toutes ses chances d'aboutir, sauf si la politique interdit expressément les échanges LAN ou si un sous-réseau d'entreprise chevauche votre adressage domestique.
| Profil | Outil réseau local (LocalSend, partage SMB) | Synchro via Internet | À vérifier |
|---|---|---|---|
| Full tunnel | Casse souvent : la route locale est remplacée | Continue tant que le tunnel est monté | L'accès au réseau local est-il autorisé dans le client ? |
| Full tunnel + kill switch | Inaccessible par conception, en général | Ne marche que tant que le tunnel est monté | La règle du kill switch coupe-t-elle le trafic local ? |
| Split tunnel | Peut survivre | Continue | Les routes des sous-réseaux de l'entreprise chevauchent-elles votre plage locale ? |
| VPN d'entreprise avec proxy | Non couvert par la documentation de la politique | Exige le proxy ou un hôte autorisé | Quels hôtes peuvent être joints en sortie ? |
| VPN maillé (Tailscale) | Fonctionne sur les adresses de la surcouche | Fonctionne | Un autre VPN tourne-t-il à côté ? |
Comment les outils courants se comportent avec un VPN actif
| Outil | Modèle réseau | Avec un autre VPN actif | Principale cause d'échec |
|---|---|---|---|
| Foldpair | Les dossiers choisis transitent par un relais auquel les deux ordinateurs se connectent : ils peuvent donc être sur des réseaux différents. | Compatible avec un VPN que vous utilisez déjà ; le flux normal n'a aucune étape propre au VPN. | Le réseau refuse la connexion au relais. Envoyez un fichier sans importance avec votre propre profil pour le savoir. |
| LocalSend | D'appareil à appareil sur un réseau local ; son site précise qu'il n'est pas fait pour Internet. | Seulement si le VPN laisse le réseau local joignable et laisse passer le trafic de LocalSend. | Un full tunnel, un kill switch, un SSID invité isolé ou le pare-feu de l'hôte cachent les voisins. |
| Syncthing | Tente d'abord une liaison directe, peut se replier sur des relais communautaires, et gère les proxys SOCKS5, HTTP ou HTTPS. | Peut fonctionner en direct ; il faudra parfois configurer un relais ou un proxy. | Une politique qui bloque la découverte, le trafic direct, les relais ou la route du proxy. |
| Dropbox | Dialogue avec son cloud sur Internet et laisse l'application de bureau passer par un proxy. | En général sans problème sur un VPN grand public ; un réseau géré peut exiger une exception de pare-feu ou de proxy. | Un logiciel de sécurité ou une politique d'entreprise qui coupe l'application. |
| Tailscale | Un VPN maillé : c'est lui-même la couche réseau. | Parfois ; sa FAQ indique que la plupart des associations avec un second VPN demandent un contournement. | Des règles de pare-feu en conflit, un seul VPN actif à la fois sur téléphone, la gestion du DNS, ou un chevauchement avec 100.64.0.0/10, le bloc que Tailscale attribue. |
Lisez ce tableau comme un résumé de ce que chaque éditeur documente, pas comme un test de vitesse. La dernière colonne est l'endroit où les ennuis commencent d'ordinaire.
Pourquoi les outils à détection locale échouent avec un VPN
LocalSend et ses équivalents repèrent les postes alentour en émettant des annonces sur le sous-réseau local. Qu'un VPN en full tunnel écrase la route locale ou qu'un kill switch rejette ces paquets, et plus aucune annonce ne parvient à l'appareil voisin. Un Wi-Fi invité doté d'isolation des clients produit exactement la même coupure sans le moindre VPN, en interdisant aux terminaux connectés au même SSID de dialoguer directement.
Le dépôt de LocalSend liste lui-même les ports utilisés et met en garde contre l'isolation des points d'accès : la limite est donc documentée. Une explication plus longue se trouve dans pourquoi LocalSend ne fonctionne pas sur Internet.
Pourquoi une connexion par relais évite le problème de routes
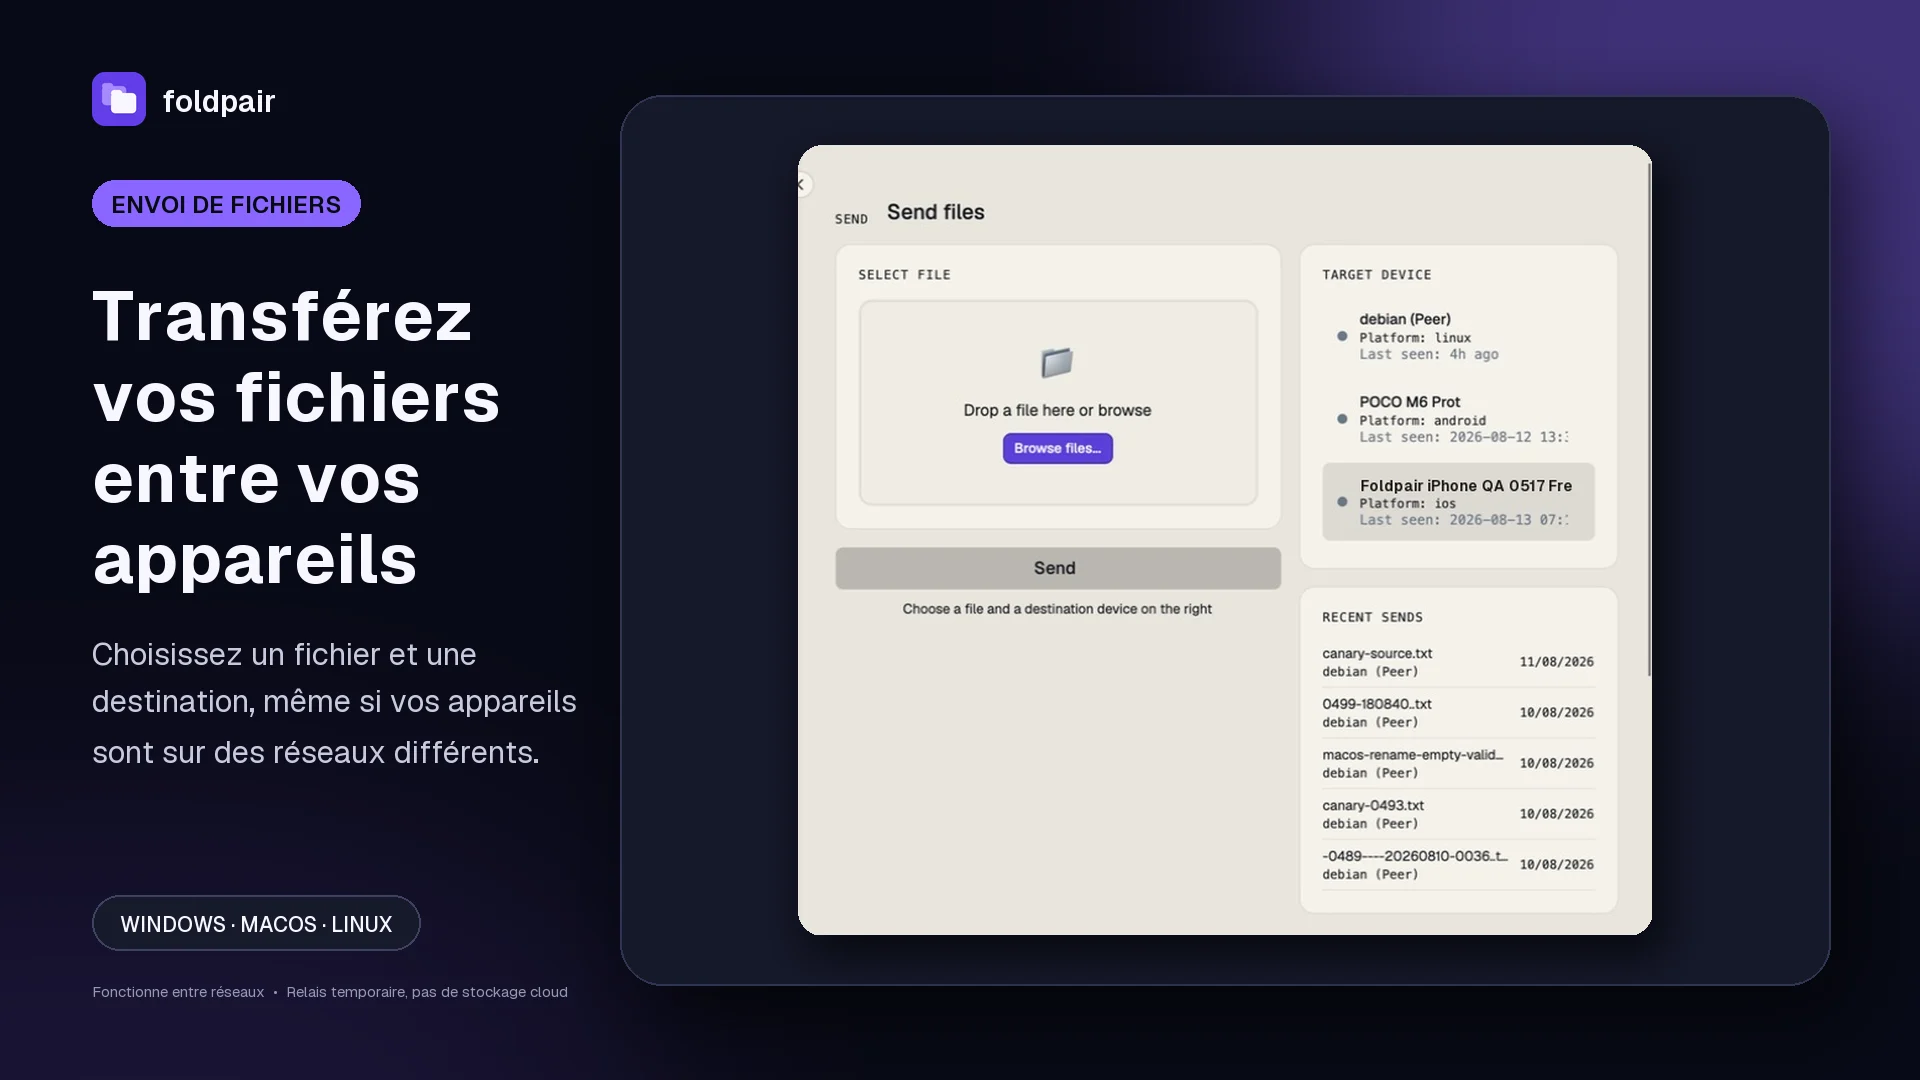
Un utilitaire qui interpelle directement un poste voisin exige une route locale jusqu'à lui. À l'opposé, une application qui ouvre une connexion sortante vers un relais se contente d'un accès Internet classique — précisément le flux qu'achemine déjà un VPN en full tunnel. Voilà pourquoi Foldpair s'adresse aux machines réparties sur des réseaux distincts tout en restant compatible avec votre VPN habituel.
Sur un répertoire chiffré de bout en bout, votre poste scelle d'abord chaque fichier en AES-256-GCM. Par-dessus, TLS sécurise le canal réseau : le relais ne voit passer que du chiffré tandis que les clés demeurent sur vos machines. Seuls les noms et les tailles de fichiers restent perceptibles côté relais.
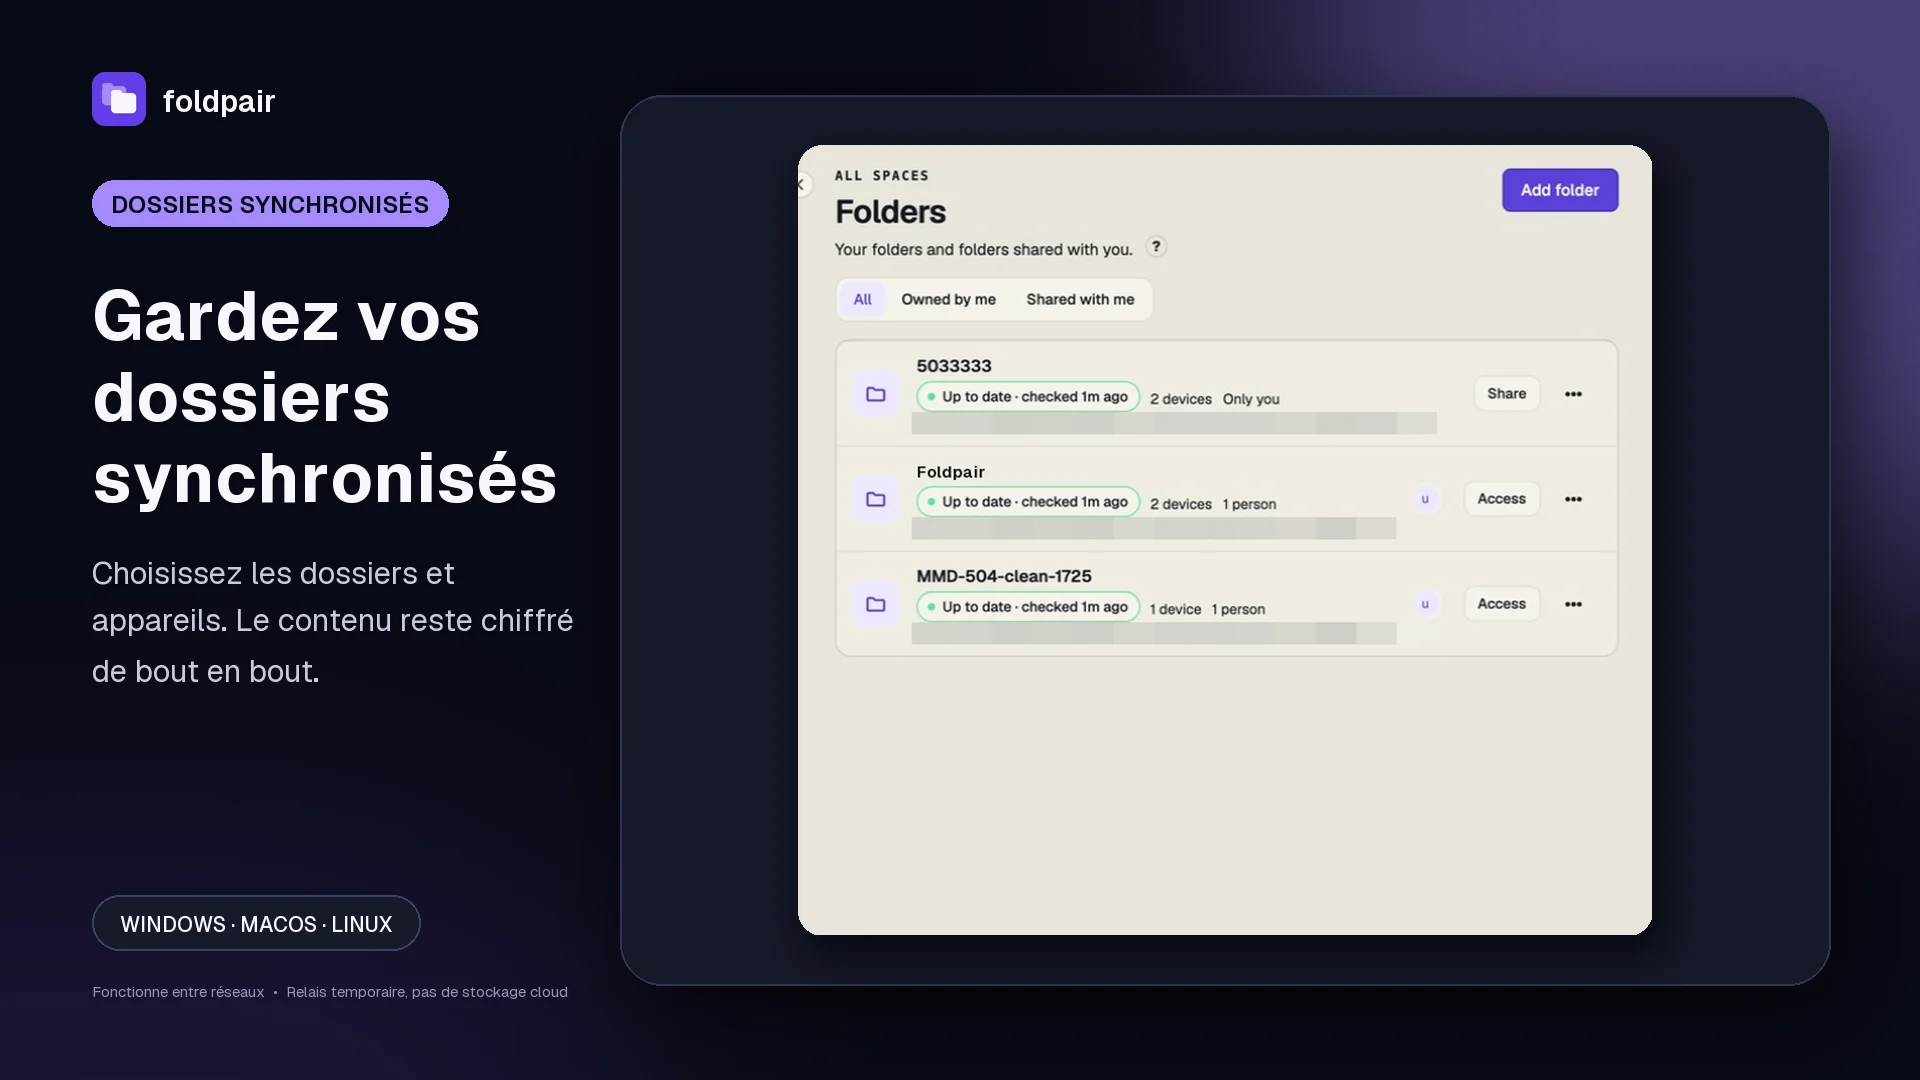
Si l'ordinateur destinataire est hors ligne, les changements attendent sur le relais sous forme chiffrée et lui sont remis à son retour.
VPN d'entreprise et ordinateurs gérés
Sur un ordinateur fourni par l'employeur, vous avez rarement la main sur la configuration VPN. L'équipe informatique peut forcer un full tunnel assorti d'un kill switch, imposer un résolveur DNS interne, inspecter le flux TLS à la volée ou restreindre les sorties à une liste blanche d'hôtes. N'importe laquelle de ces règles peut stopper net une application pourtant irréprochable à domicile, alors même que le navigateur affiche les sites web sans encombre.
- Demandez à la DSI quel type de tunnel votre profil utilise et si le réseau local reste joignable.
- Demandez si une liste d'autorisation ou un proxy s'applique aux noms d'hôtes inconnus.
- N'installez pas un second VPN et ne modifiez pas seul le proxy ou le DNS : faites valider le changement exact.
- Séparez fichiers personnels et fichiers de l'entreprise, et ne synchronisez que ce que vous avez le droit de déplacer.
Du symptôme à la solution
| Symptôme | Cause probable | Solution |
|---|---|---|
| Les pairs disparaissent dès que le VPN se connecte | Le full tunnel a remplacé la route locale | Passez le profil en split tunnel, ou utilisez un outil à relais |
| Fonctionne VPN coupé, échoue VPN actif | Le kill switch ou le pare-feu coupe le trafic local | Autorisez l'accès au réseau local dans le client VPN |
| Le navigateur marche mais le client de synchro ne se connecte pas | Proxy ou liste d'autorisation dans le profil | Demandez à la DSI d'autoriser l'hôte du service |
| La synchro échoue seulement après l'installation d'un second VPN | Un seul VPN actif à la fois, ou plages qui se chevauchent | Déconnectez-en un, ou utilisez un mode de coexistence documenté |
| Les noms ne se résolvent plus | DNS imposé par le VPN | Testez avec une adresse connue, puis interrogez l'administrateur du VPN |
Tester la synchro sous votre VPN en cinq étapes
- Téléchargez Foldpair sur les deux ordinateurs et connectez-vous avec un même compte.
- Activez le VPN là où vous en avez besoin, avec votre profil de tous les jours.
- Associez les ordinateurs avec Ajouter un autre appareil, puis ajoutez un petit dossier de test.
- Placez un petit fichier dans le dossier et vérifiez qu'il apparaît sur l'autre ordinateur.
- En cas d'échec, notez si le VPN est en full ou en split tunnel et interrogez la DSI sur l'accès au service avant de changer quoi que ce soit.
Gardez une sauvegarde séparée de vos données irremplaçables pendant le test : la synchro de dossiers transmet aussi les suppressions.
Quel outil choisir quand un VPN entre en jeu
- Réseau domestique propre, pas de VPN : un outil de réseau local convient.
- Full tunnel, Wi-Fi invité ou second réseau : un outil à relais, soit le cas pour lequel Foldpair est conçu.
- Déjà sur un VPN maillé : votre réseau superposé règle peut-être déjà le problème.
- Réseau d'entreprise strict : confirmez la politique avant d'installer quoi que ce soit.
Questions fréquentes
La synchro de dossiers fonctionne-t-elle avec WireGuard ou NordVPN actif ?
La synchro qui passe par Internet continue en général à travers un VPN en full tunnel, puisque le tunnel mène à Internet. Les outils à détection locale cassent souvent. Foldpair accepte un VPN déjà actif ; vérifiez avec un petit fichier sur votre profil.
Pourquoi LocalSend s'arrête-t-il quand mon VPN est actif ?
LocalSend s'appuie sur le réseau local. Un full tunnel ou un kill switch peut supprimer l'accès local, et les appareils cessent de se voir.
Split tunnel ou full tunnel, lequel est préférable pour la synchro ?
Le split tunnel conserve les routes locales, ce qui aide les outils de réseau local. Le full tunnel vous protège sur un Wi-Fi public, au prix de masquer le réseau local.
Peut-on utiliser Tailscale avec un autre VPN ?
Tailscale documente que la plupart des combinaisons demandent un contournement, et sur téléphone, un seul VPN reste en général actif.
Un proxy d'entreprise bloquera-t-il Foldpair ?
Possiblement. Les règles de proxy et de liste d'autorisation varient selon l'entreprise et ne sont pas décrites dans notre documentation : interrogez la DSI et testez avec un petit fichier.
Le relais peut-il voir mes fichiers ?
Il ne peut pas ouvrir le contenu chiffré des fichiers, mais il voit leurs noms et leurs tailles.
Méthode et limites
Les affirmations sur les autres outils reposent sur la documentation publiée par chaque éditeur, consultée le 14 octobre 2026. Celles sur Foldpair reposent sur nos faits produit approuvés, revus en novembre 2026. Les clients VPN diffèrent et les réseaux gérés encore plus : votre propre profil a le dernier mot.
Guides et comparatifs associés
Sources et lectures complémentaires
- LocalSend : dépôt de code — le dépôt du projet : conception réseau local, ports requis et mise en garde sur l'isolation des points d'accès; consulté le 14 octobre 2026.
- LocalSend : site du projet — les déclarations du projet sur l'usage en Wi-Fi local, le fonctionnement hors ligne, le chiffrement, l'absence de compte et la liste des plateformes; consulté le 14 octobre 2026.
- Syncthing : documentation sur les proxys — comment Syncthing fonctionne via des proxys SOCKS5, HTTP et HTTPS, et les limites qu'il énumère; consulté le 14 octobre 2026.
- Syncthing : documentation sur les relais — quand Syncthing se replie sur des relais et pourquoi ce chemin est plus lent; consulté le 14 octobre 2026.
- Dropbox : passer par un proxy avec l'appli de bureau — options de proxy de l'application Dropbox, automatiques et manuelles; consulté le 14 octobre 2026.
- Dropbox : pare-feu et sécurité, autorisations à prévoir — mise en garde de Dropbox : pare-feu et antivirus peuvent perturber connexion et synchro; consulté le 14 octobre 2026.
- Tailscale : cohabiter avec un autre VPN — FAQ de Tailscale sur la cohabitation avec un autre VPN : conflits, limite d'un VPN sur téléphone, contournements; consulté le 14 octobre 2026.
- Tailscale : réglages de pare-feu — page pare-feu de Tailscale : chemins directs, relais de pairs, DERP et limites connues; consulté le 14 octobre 2026.